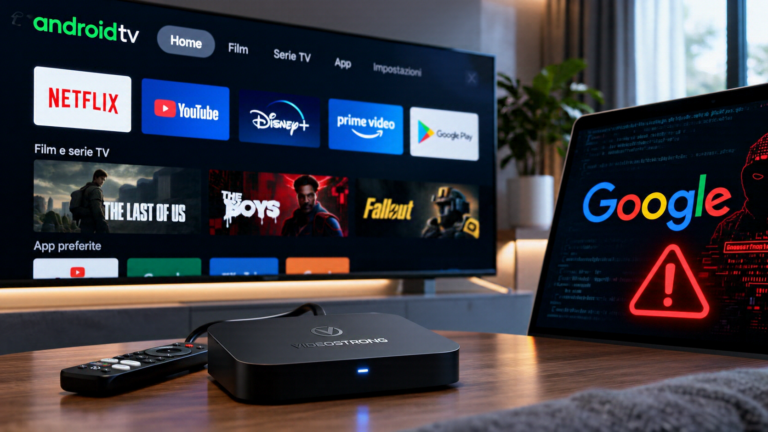
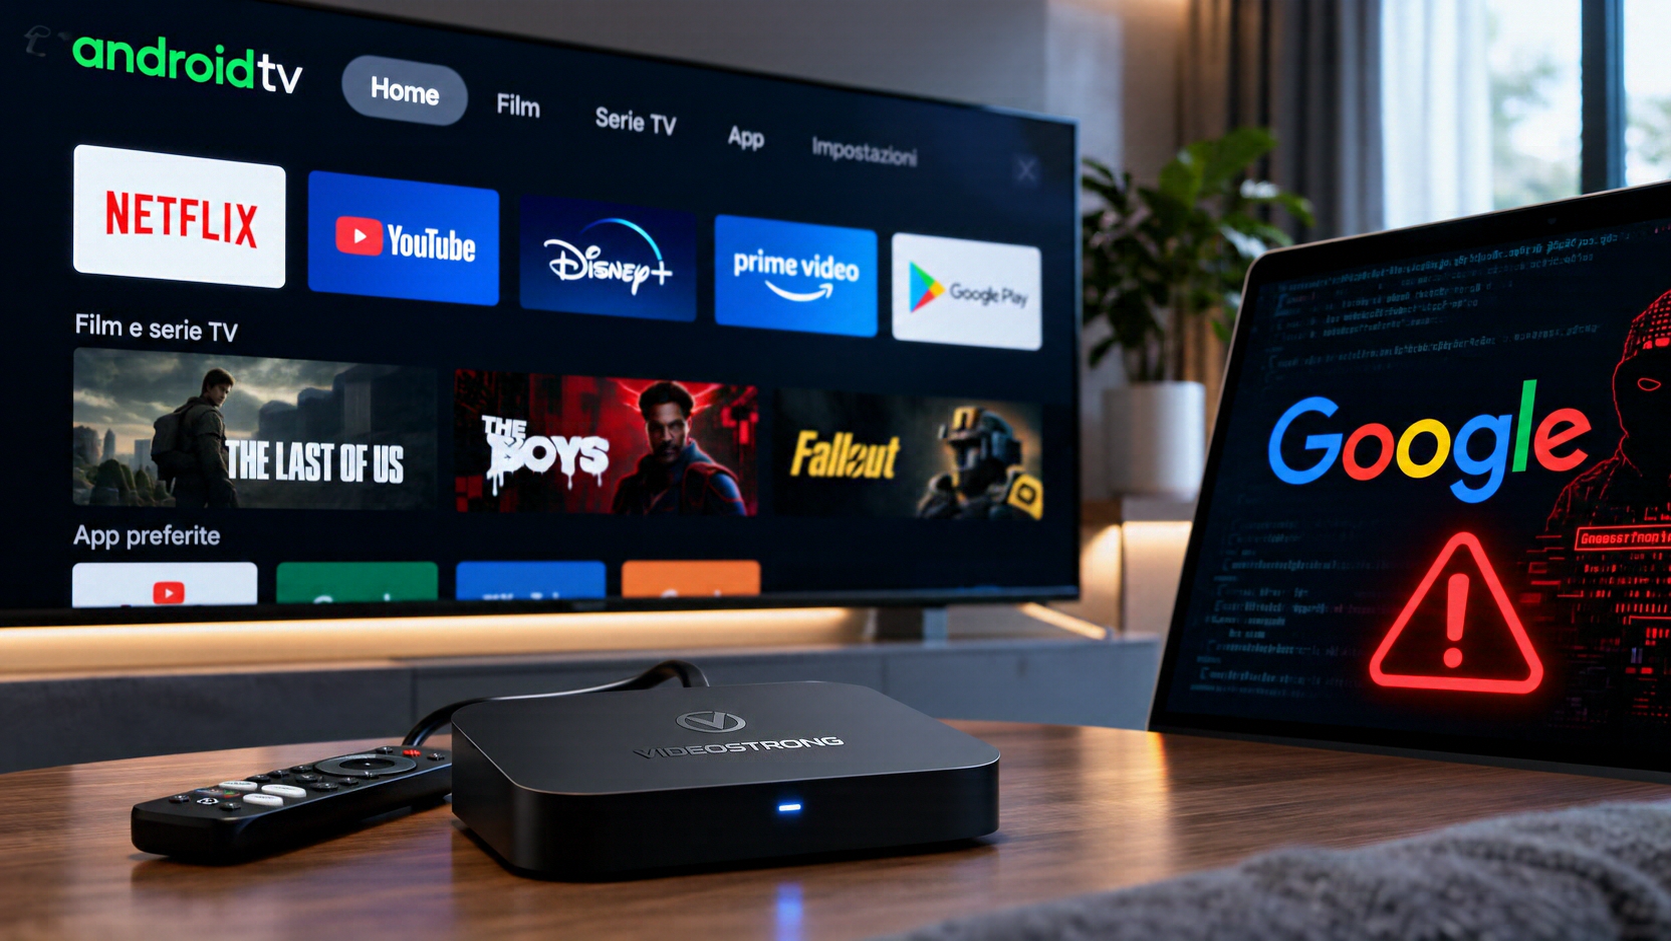
Il semplice TV box, utile per riprodurre contenuti multimediali, può nascondere minacce cibernetiche. Google ha identificato nel firmware di oltre 1,3 milioni di questi dispositivi una botnet denominata XCPE, progettata per controllare da remoto i dispositivi. La collaborazione tra Google e diversi partner tecnologici ha permesso di spezzare questa rete pericolosa, attribuendo la sua creazione alla Videostrong Technology.
Funzionalità malevole della botnet XCPE
Il malware è stato preinstallato sui dispositivi, consentendo agli hacker di comunicare istruzioni da remoto. Tra le sue funzioni vi erano frodi pubblicitarie, installazione di ulteriori malware e utilizzazione dei TV box come nodi proxy per reindirizzare traffico di rete terzi. I dispositivi infetti erano suscettibili di rimanere attivi anche dopo tentativi di rimozione manuale, riuscendo persino a reinstallarsi.
Stime sulla diffusione del malware
Sebbene la cifra di 10 milioni di dispositivi possa risultare impressionante, si tratta di una stima riferita a una più ampia gamma di dispositivi associati a diverse famiglie di malware. Il principale obiettivo del malware erano set-top box Android, ma si trovano anche alcuni dispositivi Android utilizzati in altri campi.
Azioni intraprese da Google e raccomandazioni per gli utenti
Google ha lavorato per chiudere i domini e i server utilizzati dalla botnet XCPE, terminando al contempo le relazioni commerciali con Videostrong e rafforzando i controlli sui firmware. Gli utenti in possesso di un TV box sospetto dovrebbero verificare la marca e il modello, cercare aggiornamenti ufficiali e, in assenza di supporto, considerare di disconnettere il dispositivo dalla rete.